SULAWESI UTARA — Epic menghentikan sementara sebagian besar pengembangan produknya untuk membenahi celah keamanan pada sistem MyChart yang menyimpan lebih dari 320 juta rekam medis pasien di Amerika Serikat. Jeda ini diperkirakan berlangsung sekitar enam pekan setelah model keamanan siber AI milik Anthropic, Mythos, menemukan sejumlah kerentanan yang berpotensi membuka akses ke data pasien. Langkah ini terbilang jarang dilakukan perusahaan software kesehatan dan menyoroti tekanan baru dari alat AI yang mampu menemukan celah lebih cepat.
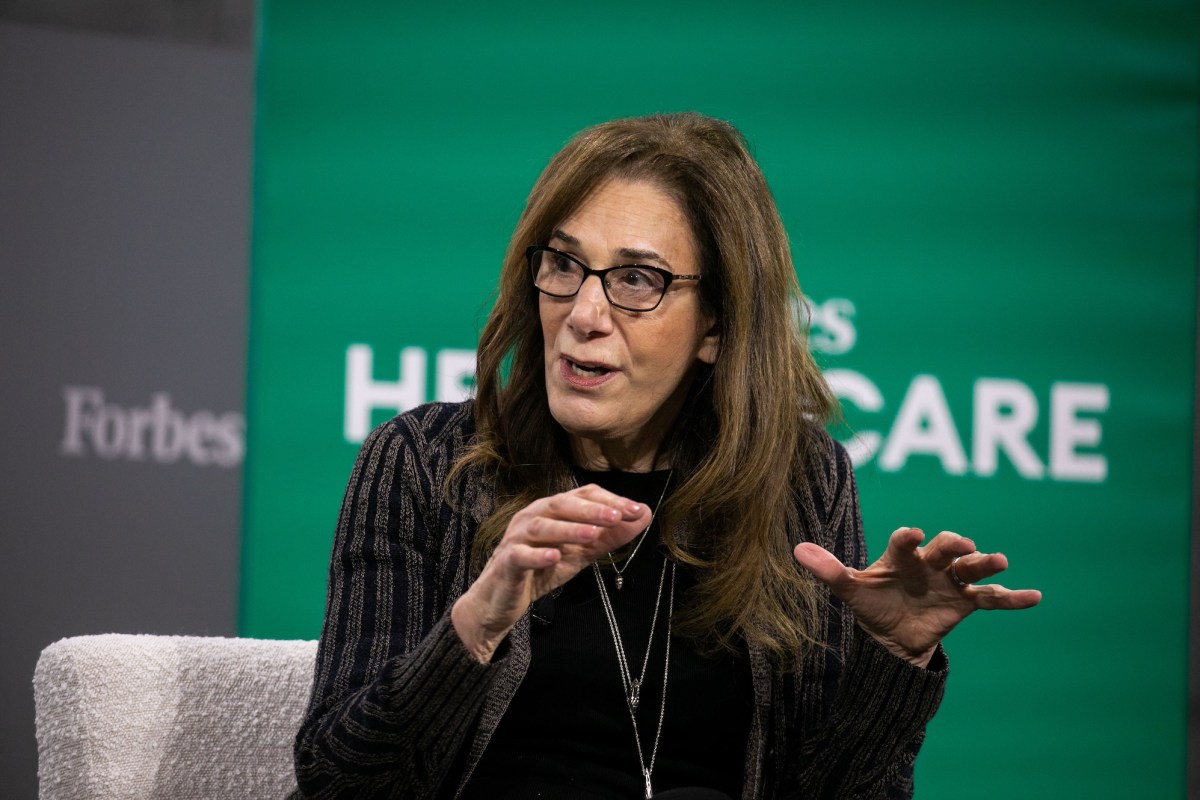
Pendiri sekaligus CEO Epic, Judy Faulkner, menyampaikan kepada Modern Healthcare bahwa penghentian pengembangan produk akan berlangsung sekitar enam pekan. Selama periode itu, perusahaan memfokuskan sumber daya untuk memperkuat perlindungan produk dan sistemnya dari serangan siber.
Keputusan Epic berbeda dari kebiasaan industri software kesehatan yang biasanya menambal bug sambil tetap merilis fitur baru. Perusahaan memilih menghentikan hampir seluruh pengembangan produk demi menutup kerentanan yang ditemukan lebih dulu.
Bug Apa yang Ditemukan pada MyChart
Epic belum mengungkap detail teknis celah keamanan tersebut. Chief Security Officer Epic, Stirling Martin, mengatakan kepada The Times bahwa sejumlah konfigurasi MyChart milik pelanggan memungkinkan pihak luar mengakses rekam medis pasien tanpa meninggalkan jejak di log sistem.
Martin tidak memastikan apakah celah itu bisa dipakai mengubah data pasien tanpa terdeteksi. Meski begitu, ia menilai risikonya cukup besar untuk segera diperbaiki.
MyChart sendiri adalah perangkat lunak yang dipakai rumah sakit dan klinik di Amerika Serikat untuk mengelola lebih dari 320 juta rekam medis pasien. Epic menegaskan tidak memiliki akses ke data medis pelanggan, karena tanggung jawab penyimpanan ada di penyedia layanan kesehatan.
Kenapa AI Jadi Pemicu Utama
Penemuan celah ini berawal dari penerapan model keamanan siber frontier milik Anthropic, Mythos. Model AI tersebut mampu memindai kode dan menemukan kerentanan dengan kecepatan yang jauh melampaui audit manual.
Kemampuan AI menemukan celah secara cepat memunculkan kekhawatiran baru. Pihak penyerang berpotensi memakai alat serupa untuk mempercepat pencarian titik lemah sebelum pengembang sempat menambalnya.
Karena itu, jeda pengembangan yang dilakukan Epic bukan sekadar respons teknis, melainkan upaya menyesuaikan diri dengan lanskap ancaman yang berubah akibat adopsi AI.
Rekam Medis Jadi Target Favorit Peretas
Data kesehatan tergolong paling sensitif dan paling mahal di pasar gelap. Peretas berasumsi penyedia layanan kesehatan bersedia membayar agar data pasien tidak dipublikasikan.
Serangan ransomware terhadap Change Healthcare pada 2024 menjadi contoh terbesar. Insiden itu membuat data kesehatan lebih dari 192 juta orang dicuri, dan perusahaan membayar peretas dua kali agar data tidak disebarkan.
Sepanjang 2026, rangkaian kebocoran data di perusahaan kesehatan dan teknologi kembali menimpa puluhan juta orang di Amerika Serikat. Data yang bocor mencakup rekam medis dari CareCloud, jutaan baris data pasien dari distributor farmasi McKesson, hingga jumlah data tak disebut dari perusahaan health tech asal Inggris, Craneware.
Departemen Kesehatan dan Layanan Manusia Amerika Serikat saat ini mencatat kebocoran di perusahaan asuransi gigi DentaQuest yang berdampak pada 15 juta orang sebagai insiden terbesar sepanjang 2026.
Dampak bagi Pengguna MyChart
Pasien yang memakai MyChart tidak perlu mengubah kebiasaan mereka. Perbaikan dilakukan di sisi konfigurasi dan sistem yang dikelola Epic bersama penyedia layanan kesehatan.
Meski begitu, pengguna disarankan tetap memantau notifikasi aktivitas akun dan segera melaporkan akses mencurigakan ke rumah sakit atau klinik penerbit akun MyChart. Langkah itu penting karena log sistem berpotensi tidak mencatat akses tidak sah pada konfigurasi yang terdampak.
Hingga berita ini ditulis, Epic belum merinci jadwal rilis tambalan maupun daftar pelanggan yang terdampak. Perusahaan hanya memastikan fokus utama saat ini adalah menutup celah sebelum melanjutkan pengembangan produk.